
Entretiens
15 octobre 2026
Cyberattaque sur la chaîne d’approvisionnement : quels enjeux pour la sécurité alimentaire ?
-
Chercheur associé à l’IRIS et directeur du Club DEMETER
Dans la nuit du 11 au 12 octobre, une cyberattaque a touché des centaines de supermarchés de la grande distribution sur tout le territoire français détruisant des milliers de denrées alimentaires. Au-delà des perturbations immédiates de la chaîne d’approvisionnement qu’il a provoqué, cet incident soulève la question de la vulnérabilité du système alimentaire face aux menaces numériques et plus largement du potentiel impact des menaces hybrides sur la sécurité alimentaire. Quelles sont les conséquences d’une cyberattaque d’une telle ampleur ? Quels sont les risques pour la sécurité alimentaire ? Comment les entreprises et le monde agricole peuvent-ils se protéger de ces menaces hybrides ? Le point avec Sébastien Abis, directeur du Club DEMETER et chercheur associé à l’IRIS.
Quel a été l’impact de cette cyberattaque sur la chaîne d’approvisionnement en France et quels enjeux soulève-t-elle ? Pourquoi s’attaquer au froid ?
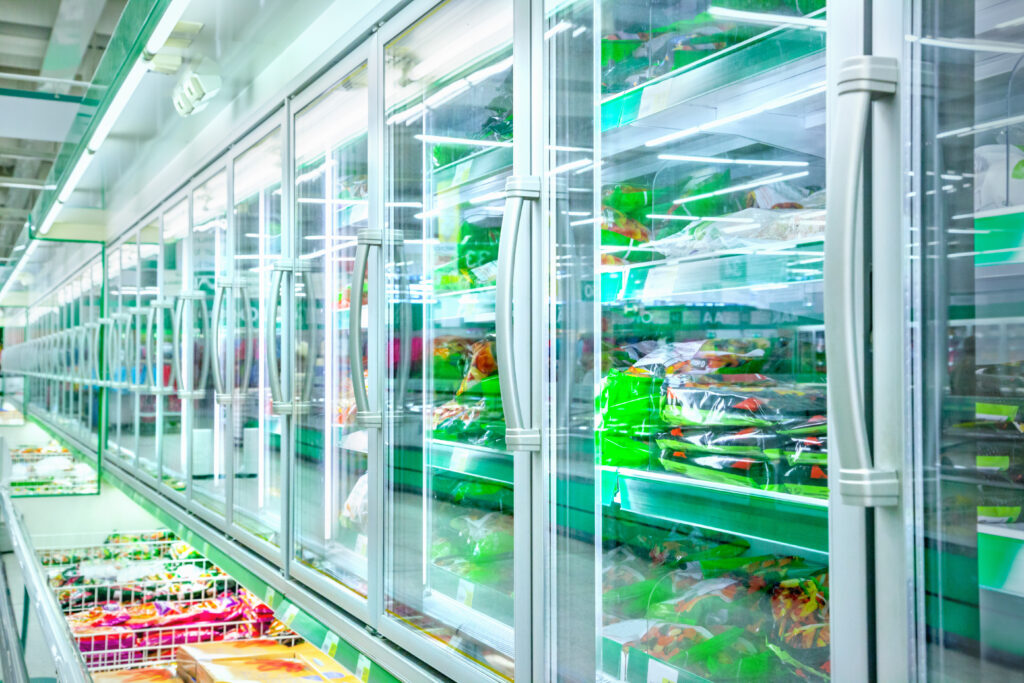
Dans la nuit du 11 au 12 octobre, une cyberattaque a frappé les installations frigorifiques de plusieurs centaines de supermarchés français. Selon les derniers bilans provisoires, près de 700 magasins de différentes enseignes auraient été ciblés. Des pirates informatiques ont pris le contrôle à distance de certains équipements frigorifiques, notamment de la marque danoise Danfoss, provoquant des dégivrages anormaux et de très fortes hausses de température. D’autres équipements, commercialisés par Copeland et Dixell, ont également été concernés.
Les conséquences sont économiques, sanitaires et logistiques. Les pertes se chiffrent déjà en millions d’euros, voire en dizaines de millions selon certaines premières estimations. Les équipes des magasins concernés ont dû retirer et détruire préventivement les aliments dont la conservation ne pouvait plus être garantie. Les plateformes logistiques ont été mobilisées pour organiser des approvisionnements de dépannage, notamment en produits surgelés, et gérer les flux de produits frais. Des opérations de maintenance, des contrôles techniques et des expertises d’assurance sont également nécessaires. Il ne s’agit pas, à ce stade, d’une rupture générale de l’approvisionnement alimentaire français, mais d’une perturbation significative de l’une de ses composantes essentielles. Ne perdons pas de vue que nous disposons d’un système alimentaire exigeant et complexe, dans lequel l’efficacité logistique et la traçabilité sanitaire atteignent des niveaux de performance remarquables. Les consommateurs ne mesurent pas toujours tout ce qui se réalise en amont de leurs achats en magasin.
Pourquoi s’attaquer au froid ? Parce qu’il est précisément l’une des composantes majeures de notre sécurité alimentaire, indispensable pour disposer de produits sûrs, sains et nutritifs. Nous pensons souvent à la production agricole et aux tendances de consommation lorsque nous parlons d’alimentation. Or il existe toutes les étapes intermédiaires, de la transformation aux transports, où la maîtrise des températures est vitale pour la qualité et la sécurité sanitaire des denrées. Viandes, poissons, produits laitiers, surgelés et nombreuses préparations alimentaires dépendent directement de cette continuité frigorifique. Et le temps joue immédiatement contre les opérateurs : une interruption prolongée peut suffire à rendre les marchandises impropres à la commercialisation.
Il faut comprendre que cette modernité technologique s’inscrit d’abord dans une dynamique de sécurité alimentaire accrue. Pour renforcer leurs performances, optimiser leurs coûts et mieux contrôler leurs installations, les entreprises ont multiplié les équipements connectés et les systèmes de pilotage à distance. Or ces innovations, qui contribuent à protéger les consommateurs et apportent des bénéfices considérables, créent mécaniquement de nouvelles vulnérabilités potentielles. Lorsque les accès numériques sont insuffisamment sécurisés ou que les logiciels ne sont plus actualisés, les risques augmentent. À plus forte raison dans un contexte où les menaces de déstabilisation se multiplient. Les premières investigations sur cette cyberattaque de grande ampleur ont notamment mis en évidence l’utilisation de logiciels anciens, parfois accessibles directement depuis Internet, mais n’excluent rien sur l’origine de ces attaques.
L’autre enseignement concerne nos interdépendances technologiques. Plusieurs enseignes concurrentes peuvent partager les mêmes fournisseurs de logiciels, d’automatismes industriels ou de solutions de maintenance. Une vulnérabilité commune peut donc provoquer des conséquences simultanées dans des centaines de magasins pourtant indépendants commercialement. Un risque initialement localisé peut devenir collectif, voire systémique, en raison de la concentration technologique et de l’interconnexion des activités.
Cette réflexion dépasse les frontières françaises. Plusieurs incidents informatiques ont également été signalés dans la distribution européenne, notamment aux Pays-Bas et en Belgique. Le groupe Ahold Delhaize a ainsi interrompu temporairement certains systèmes informatiques par précaution. Il faut néanmoins souligner qu’aucun lien technique n’est établi à ce stade entre cet incident et les attaques contre les installations frigorifiques françaises. La simultanéité des événements ne suffit pas à démontrer l’existence d’une opération coordonnée. Elle doit toutefois nous interroger.
À l’échelle internationale, la récurrence des cyberattaques s’inscrit dans un contexte de montée des menaces hybrides. Dans quelle mesure ces dernières peuvent-elles devenir un instrument de déstabilisation alimentaire, notamment dans le cadre de conflits contemporains ?
Ceux qui veulent nuire aux pays européens ou à la France savent que toucher à l’alimentaire, c’est frapper le cœur quotidien des sociétés. Cette situation nous oblige finalement à élargir notre conception de la sécurité alimentaire dans le contexte à la fois numérique et géopolitique dans lequel nous sommes. Des aliments peuvent être parfaitement produits, transformés et livrés, puis détruits en quelques heures parce que le système numérique chargé de les conserver a connu une rupture fonctionnelle ou a été volontairement compromis. La guerre hybride, c’est aussi cela : frapper les états d’esprit et créer du désordre pour affaiblir la cohésion sociale une nation, frapper les forces vives de l’économie et donc en priorité celles qui sont indispensables. Dont l’alimentaire, et par conséquent l’amont agricole, halieutique ou aquacole. Tous les moyens sont alors utiles : désinformations, sabotages ou encore cyberattaques, dans une même volonté de nuire et de déstabiliser l’adversaire.
L’histoire nous enseigne que le contrôle des approvisionnements alimentaires a toujours constitué un instrument stratégique. Les sièges, les blocus, les destructions de récoltes ou les restrictions commerciales peuvent fragiliser des populations et des économies. Aujourd’hui, les outils numériques – entre désinformations et cyberattaques – peuvent compléter cet arsenal de déstabilisation. Plusieurs cas récents l’ont illustré. En 2021, le géant mondial de la viande JBS a subi une cyberattaque qui a perturbé ses activités industrielles aux États-Unis et en Australie. La même année, en Suède, environ 800 magasins Coop ont dû fermer temporairement après une attaque visant un prestataire informatique et affectant leurs systèmes de caisse. En 2024, le distributeur Ahold Delhaize a rencontré des perturbations informatiques aux États-Unis. En 2025, Marks & Spencer et Co-op au Royaume-Uni ont également été touchés par des cyberattaques aux conséquences commerciales et logistiques importantes. Il faut cependant distinguer la nature d’une attaque de ses conséquences stratégiques. Une cyberattaque peut relever de la criminalité organisée, sans intention géopolitique particulière, tout en révélant des faiblesses susceptibles d’être exploitées demain par des acteurs étatiques ou dans le cadre d’une confrontation hybride. Une cyberattaque contre l’alimentation n’est donc pas automatiquement une opération de guerre hybride. Mais elle peut donner des idées. Et peut donc aussi l’être pleinement, inutile de le nier.
Concernant les événements de ces derniers jours en France, l’identité des auteurs et leurs motivations ne sont pas établies. Aucune revendication publique n’a été identifiée à ce stade et une enquête judiciaire est en cours. Il serait donc prématuré d’attribuer ces attaques à une puissance étrangère ou à une opération politique coordonnée. En revanche, l’ampleur des perturbations et leur concentration dans le temps méritent toute notre attention. D’autant que d’autres entreprises et plateformes logistiques de produits frais auraient été également cyberattaquées. Nous devons nous préoccuper de cette concomitance des faits, de leur possible répétition et surtout de ce qui pourrait demain advenir plus largement. Il faut désormais envisager d’autres scénarios. Des groupes violents pourraient chercher à saboter des champs agricoles, des usines alimentaires ou vouloir rompre la biosécurité animale dans des élevages, éventuellement avec le soutien d’acteurs étrangers. Des drones pourraient cibler des infrastructures de stockage et des silos agricoles pour mener des actes écoterroristes et contaminer les récoltes. Ce sont des hypothèses prospectives, et non des faits établis dans le dossier actuel, mais elles méritent d’être intégrées à notre réflexion stratégique. Il n’y a pas que la paralysie informatique ou la manipulation des températures pour créer de l’insécurité alimentaire et déstabiliser les sociétés.
Chaque perturbation peut être surmontée isolément, mais leur accumulation peut provoquer des effets en cascade difficiles à maîtriser. C’est précisément cette combinaison des risques et des menaces, ce que j’appelle « adversités », qui doit désormais retenir notre attention. Il faut donc considérer la dimension désinformationnelle pour ce qu’elle est pleinement. Dans nos sociétés, l’alimentation demeure un sujet extrêmement sensible. Des rumeurs de pénurie, des fake news sur la contamination de produits ou des campagnes de défiance sur la qualité sanitaire des aliments amplifient les effets de peur et de division.
Comment les entreprises et le monde agricole peuvent-ils anticiper et se prémunir des menaces hybrides ?
Chacune s’organise selon ses activités, ses moyens et ses dépendances critiques. Il serait difficile d’avancer un modèle unique à dupliquer pour toute entreprise. En revanche, en France comme dans l’entreprise plus spécifiquement, nous devons changer notre manière de penser le risque. Il existe, il est pluriel et s’avère interactif avec d’autres problématiques. Dit autrement, nous devons en Europe cesser de croire au zéro risque, sans devenir pour autant paranoïaque. Pendant longtemps, les entreprises agricoles et agroalimentaires ont principalement cherché à se protéger contre les aléas climatiques, les fluctuations des prix, les crises sanitaires ou les ruptures d’approvisionnement. Ces sujets restent évidemment sur la table. Mais d’autres défis émergent et vont imposer de savoir muscler sa politique de gestion des risques, ou du moins la hiérarchiser. C’est le rôle de la prospective stratégique en entreprise, avec ce que j’appelle l’évolution progressive vers une intelligence des risques. Et qui dit intelligence dit nécessairement de ne pas sous-estimer les dynamiques humaines. Beaucoup d’incidents numériques commencent par une erreur, une négligence ou un comportement inapproprié, parfois à la suite d’une tentative d’hameçonnage. Mais les entreprises restent également exposées au renseignement humain, à la manipulation, à l’espionnage ou à des actes de malveillance internes. Ce n’est pas parce que les cyberattaques augmentent que nous devons perdre de vue les vulnérabilités humaines. La formation, la vigilance collective et la culture de sécurité demeurent essentielles.
Renforcer la sécurité des sites sensibles est nécessaire. Mais qui doit s’en occuper et financer cette sécurité amplifiée ? Les temps économiques étant ce qu’ils sont, la question plus délicate que nous devons nous poser, c’est celle de la capacité à opérer dans un environnement stratégique transformé, plus inconfortable et parfois menaçant. Et donc d’apprendre à fonctionner en situation dégradée. C’est probablement là le défi : garantir une continuité opérationnelle malgré des adversités et limiter la casse quand les coups pleuvent ou que les attaques se multiplient. Cette question est particulièrement importante dans l’agriculture et l’alimentation, car les contraintes biologiques et sanitaires ne s’interrompent jamais. Les semences doivent être livrées, les animaux doivent être nourris et abreuvés, les produits frais conservés, les récoltes collectées et les chaînes de transformation maintenues dans des conditions sanitaires appropriées. On peut reporter certaines opérations industrielles, mais on ne peut pas suspendre indéfiniment les besoins du vivant. C’est vrai pour le végétal, pour l’animal et pour les êtres humains. Cette logistique du champ à l’assiette ou de la mer à la table fonctionne très bien depuis des décennies. C’est une prouesse que nous devrions plus souvent regarder. N’attendons pas de potentielles disruptions violentes pour le faire.
À l’échelle européenne, la directive NIS2 participe de cette prise de conscience en renforçant les exigences de cybersécurité dans de nombreux secteurs, dont certaines activités de production, de transformation et de distribution alimentaires. Mais la réglementation ne remplacera jamais la préparation opérationnelle des entreprises, qui doivent penser à cet éventail élargi des risques et produire, transformer et nourrir malgré les chocs, grâce au travail des agriculteurs ou des pêcheurs et à l’accompagnement stratège des pouvoirs publics. Il en va de la robustesse de notre puissance alimentaire et de notre sécurité de consommateurs.